Autor: ciberkaos

  • Etica para ingenieros – 6 La virtud de la prudencia

    (Resumen muy extenso y desarrollado)

    El Capítulo 6 supone un giro importante dentro del libro: después de analizar la sociedad del riesgo en el capítulo anterior, los autores se preguntan qué tipo de actitud moral debe adoptar el ingeniero para actuar responsablemente en un contexto de incertidumbre, complejidad y riesgo tecnológico.

    La respuesta es clara:

    La virtud ética fundamental del ingeniero es la prudencia.

    Este capítulo no entiende la prudencia como cautela excesiva o miedo al progreso, sino como una virtud racional que permite decidir bien en situaciones complejas, donde no existen soluciones técnicas perfectas ni certezas absolutas.


    1️⃣ Qué se entiende por prudencia

    El capítulo comienza aclarando un malentendido habitual:
    la prudencia no equivale a inmovilismo, conservadurismo o falta de ambición.

    Desde la tradición ética clásica (especialmente aristotélica), la prudencia es:

    • Una virtud intelectual y moral
    • Que orienta la acción práctica
    • Permite elegir los medios adecuados para fines legítimos

    La prudencia es:

    La capacidad de deliberar correctamente sobre lo que conviene hacer en cada situación concreta.

    En ingeniería, esto es crucial porque:

    • Las decisiones no se toman en abstracto
    • Se toman en contextos reales, con límites, presiones y consecuencias

    2️⃣ Prudencia frente a certeza técnica

    Uno de los puntos centrales del capítulo es la crítica a la idea de que:

    La técnica puede eliminar la incertidumbre.

    Los autores insisten en que:

    • El conocimiento técnico nunca es completo
    • La complejidad de los sistemas modernos impide prever todos los efectos
    • La seguridad absoluta no existe

    Por tanto:

    • La prudencia no surge de la ignorancia
    • Surge del reconocimiento de los límites del conocimiento

    ➡️ Cuanto más compleja es la tecnología, más necesaria es la prudencia.


    3️⃣ Prudencia y responsabilidad

    La prudencia está íntimamente ligada al principio de responsabilidad.

    Un ingeniero prudente:

    • No actúa a ciegas
    • No se refugia en la obediencia jerárquica
    • No confía exclusivamente en modelos teóricos

    La prudencia exige:

    • Evaluar consecuencias previsibles
    • Anticipar daños posibles
    • Pensar a corto y largo plazo
    • Considerar a las personas afectadas

    ➡️ La prudencia es la forma concreta que adopta la responsabilidad en la acción.


    4️⃣ Prudencia frente al tecnicismo y la precipitación

    El capítulo critica dos actitudes frecuentes en el ejercicio profesional:

    ⚠️ Tecnificación excesiva

    • Reducir la decisión a cálculos técnicos
    • Ignorar factores humanos, sociales o éticos

    ⚠️ Precipitación

    • Decidir rápido por presión económica o política
    • Priorizar plazos, costes o competitividad

    La prudencia se opone a ambas porque:

    • Obliga a detenerse
    • A deliberar
    • A justificar racionalmente las decisiones

    No implica lentitud innecesaria, sino:

    Decidir con juicio, no por inercia.


    5️⃣ Prudencia en contextos de riesgo

    En la sociedad del riesgo, la prudencia adquiere una dimensión específica:

    • No todos los riesgos pueden eliminarse
    • Pero sí pueden evaluarse y minimizarse
    • Y, sobre todo, no pueden ocultarse ni banalizarse

    La prudencia exige:

    • Reconocer la existencia del riesgo
    • No minimizarlo por intereses económicos
    • No exagerarlo de forma alarmista
    • Comunicarlo con honestidad

    Aquí aparece una idea clave:

    La prudencia es inseparable de la transparencia.


    6️⃣ Prudencia y toma de decisiones colectivas

    El capítulo subraya que:

    • La ingeniería se ejerce en equipos y organizaciones
    • Las decisiones rara vez son individuales

    La prudencia, por tanto:

    • No es solo una virtud personal
    • Tiene una dimensión colectiva

    Un ingeniero prudente:

    • Escucha a otros expertos
    • Acepta la crítica
    • Favorece la deliberación conjunta
    • No impone decisiones unilateralmente cuando hay incertidumbre relevante

    ➡️ La prudencia fomenta la cooperación y el diálogo interdisciplinar.


    7️⃣ Prudencia y límites de la acción técnica

    Otro aspecto central es la capacidad de la prudencia para:

    • Reconocer límites
    • Saber decir “no”

    El ingeniero prudente:

    • No acepta proyectos éticamente problemáticos sin reflexión
    • No justifica cualquier acción por el simple hecho de ser técnicamente posible

    Se introduce aquí una idea muy importante:

    No todo lo técnicamente posible es éticamente aceptable.

    La prudencia ayuda a:

    • Detectar líneas rojas
    • Cuestionar decisiones impuestas
    • Resistir presiones indebidas

    8️⃣ Prudencia como virtud profesional

    El capítulo insiste en que la prudencia:

    • No es una cualidad innata
    • Se aprende y se cultiva

    Se desarrolla mediante:

    • Formación ética
    • Experiencia profesional
    • Reflexión crítica
    • Análisis de casos reales

    Por eso, la prudencia debe formar parte:

    • De la educación del ingeniero
    • De su identidad profesional
    • De la cultura organizativa

    9️⃣ La prudencia como eje de la ética de la ingeniería

    El capítulo concluye afirmando que:

    • La prudencia articula todos los principios éticos estudiados hasta ahora
    • Permite aplicar la responsabilidad, la justicia y el servicio social en situaciones reales

    En un mundo tecnológicamente poderoso pero incierto:

    La prudencia no frena el progreso; lo humaniza y lo orienta.


    🧠 Ideas clave del Capítulo 6 (síntesis final)

    • La prudencia es la virtud central del ingeniero
    • No es miedo ni inmovilismo, sino juicio racional
    • Surge del reconocimiento de los límites del conocimiento técnico
    • Está ligada a la responsabilidad y a la gestión del riesgo
    • Se opone al tecnicismo y a la precipitación
    • Exige deliberación, transparencia y diálogo
    • Permite reconocer límites éticos
    • Debe cultivarse mediante formación y experiencia
  • Etica para ingenieros – 5 La sociedad del riesgo

    📘 Capítulo 5 — La sociedad del riesgo

    (Resumen muy extenso y desarrollado)

    El Capítulo 5 introduce uno de los conceptos clave para comprender la ética de la ingeniería contemporánea: el riesgo. Los autores parten de la idea de que la sociedad actual no puede entenderse solo como una “sociedad del progreso”, sino como una sociedad del riesgo, donde los beneficios del desarrollo tecnológico van acompañados inevitablemente de amenazas, incertidumbres y posibles daños.

    Este capítulo es fundamental porque conecta directamente la ingeniería con la responsabilidad ética, preparando el terreno para los capítulos posteriores sobre prudencia, decisión racional y responsabilidad.


    1️⃣ De la sociedad industrial a la sociedad del riesgo

    El capítulo comienza describiendo un cambio histórico profundo:

    • Las sociedades tradicionales estaban dominadas por riesgos naturales (hambre, enfermedades, catástrofes)
    • La sociedad industrial introdujo riesgos derivados de la producción
    • La sociedad contemporánea genera riesgos creados por la propia acción humana

    Estos nuevos riesgos:

    • No son accidentales
    • Son consecuencia directa del desarrollo científico y tecnológico
    • Están ligados al progreso técnico

    ➡️ El riesgo ya no es externo a la sociedad, sino producido por ella misma.


    2️⃣ Características del riesgo tecnológico moderno

    Los autores analizan qué distingue al riesgo tecnológico actual de otros riesgos históricos.

    Principales características:

    🔹 a) Globalidad

    • Los riesgos no se limitan a un lugar concreto
    • Pueden afectar a regiones enteras o al planeta

    🔹 b) Invisibilidad

    • Muchos riesgos no son perceptibles directamente
    • Requieren conocimiento experto para ser detectados

    🔹 c) Complejidad

    • Difícil establecer relaciones claras causa–efecto
    • Interacción de múltiples factores técnicos y sociales

    🔹 d) Irreversibilidad

    • Algunos daños no pueden deshacerse
    • Afectan a largo plazo o a generaciones futuras

    Estas características hacen que el riesgo tecnológico sea difícil de gestionar y moralmente problemático.


    3️⃣ Riesgo, incertidumbre y conocimiento experto

    El capítulo subraya una idea clave:

    Cuanto más avanzan la ciencia y la tecnología, más conscientes somos de lo que no sabemos.

    El riesgo tecnológico se caracteriza por:

    • Incertidumbre
    • Conocimiento incompleto
    • Imposibilidad de prever todas las consecuencias

    Esto genera una paradoja:

    • Dependemos del conocimiento experto
    • Pero ese conocimiento es limitado y falible

    El ingeniero se mueve, por tanto, en un contexto donde:

    • No existe certeza absoluta
    • Las decisiones deben tomarse con información incompleta

    4️⃣ El papel del ingeniero en la producción del riesgo

    Los autores dejan claro que:

    • El ingeniero no es solo gestor del riesgo
    • Es también productor de riesgo

    Esto no significa culpabilidad automática, pero sí:

    • Responsabilidad ética

    El ingeniero:

    • Diseña sistemas
    • Introduce tecnologías
    • Define márgenes de seguridad
    • Decide niveles de riesgo aceptables

    ➡️ Toda decisión técnica implica una decisión sobre el riesgo.


    5️⃣ El riesgo como cuestión ética y social

    El riesgo no es solo un problema técnico:

    • No se reduce a cálculos probabilísticos
    • No se resuelve solo con modelos matemáticos

    Es también:

    • Un problema social
    • Un problema político
    • Un problema moral

    ¿Por qué?

    • Porque afecta a personas concretas
    • Porque distribuye daños y beneficios de forma desigual
    • Porque algunos asumen riesgos sin haberlos elegido

    Aquí surge una cuestión ética central:

    ¿Quién decide qué riesgos son aceptables y para quién?


    6️⃣ Distribución desigual del riesgo

    El capítulo insiste en que:

    • Los riesgos no afectan por igual a todos
    • Suelen recaer más sobre colectivos vulnerables

    Ejemplos conceptuales:

    • Trabajadores expuestos
    • Poblaciones cercanas a infraestructuras
    • Generaciones futuras

    Esto introduce un criterio de justicia ética:

    • No es legítimo que unos se beneficien
    • Mientras otros asumen los riesgos

    El ingeniero debe ser consciente de esta desigualdad estructural.


    7️⃣ La gestión del riesgo y sus límites

    La gestión del riesgo es una tarea imprescindible, pero limitada.

    El capítulo analiza críticamente:

    • Evaluaciones de riesgo
    • Modelos de seguridad
    • Sistemas de prevención

    Se reconoce su valor, pero se advierte que:

    • Nunca eliminan completamente el riesgo
    • Pueden generar una falsa sensación de control
    • No sustituyen la reflexión ética

    ➡️ Gestionar el riesgo no equivale a justificarlo moralmente.


    8️⃣ Riesgo, confianza y legitimidad social

    La sociedad acepta riesgos tecnológicos porque:

    • Confía en los expertos
    • Confía en las instituciones
    • Confía en los ingenieros

    Pero esa confianza:

    • No es automática
    • Puede romperse fácilmente

    Cuando fallan los sistemas:

    • No solo se produce daño material
    • Se produce una crisis de legitimidad

    Por ello:

    La gestión ética del riesgo es condición para mantener la confianza social.


    9️⃣ La exigencia ética ante el riesgo

    El capítulo concluye afirmando que:

    • Vivir en la sociedad del riesgo es inevitable
    • Renunciar a la tecnología no es una opción realista

    Pero sí es exigible:

    • Prudencia
    • Responsabilidad
    • Transparencia
    • Participación social

    El ingeniero debe:

    • Reconocer los riesgos
    • No minimizarlos injustificadamente
    • Informar con honestidad
    • Actuar con conciencia de sus límites

    🧠 Ideas clave del Capítulo 5 (síntesis final)

    • La sociedad actual es una sociedad del riesgo
    • Muchos riesgos son creados por la tecnología
    • El riesgo es global, complejo e incierto
    • El ingeniero participa en la producción y gestión del riesgo
    • El riesgo es una cuestión ética, no solo técnica
    • La distribución del riesgo plantea problemas de justicia
    • La gestión técnica del riesgo no sustituye a la responsabilidad moral
    • La confianza social depende de una gestión ética del riesgo
  • Etica para ingenieros – 4 La ética profesional y sus principios

    Capítulo 4 — La ética profesional y sus principios

    (Resumen muy extenso y desarrollado)

    El Capítulo 4 marca un punto de inflexión en el libro. Tras haber analizado en los capítulos anteriores la ingeniería como profesión social, su papel en la revolución tecnológica y su inserción en el fenómeno tecnocientífico, este capítulo entra de lleno en la ética profesional propiamente dicha.

    Aquí ya no se trata solo de describir contextos o problemáticas, sino de fundamentar normativamente la ética de la ingeniería, es decir, responder a la pregunta:

    ¿Qué exige éticamente el ejercicio profesional de la ingeniería?


    1️⃣ Qué se entiende por ética profesional

    El capítulo comienza aclarando el concepto de ética profesional, diferenciándola de otros ámbitos morales:

    • No es moral privada
    • No es ética general abstracta
    • No es simple cumplimiento legal

    La ética profesional es:

    • Una reflexión racional
    • Sobre las obligaciones morales específicas
    • Que surgen del ejercicio de una profesión concreta

    En el caso de la ingeniería, estas obligaciones surgen porque:

    • El ingeniero posee un conocimiento especializado
    • La sociedad deposita confianza en él
    • Sus decisiones afectan a terceros

    ➡️ La ética profesional nace de la asimetría entre el profesional y la sociedad.


    2️⃣ La ética profesional como exigencia interna de la profesión

    Una idea central del capítulo es que:

    La ética profesional no es una imposición externa, sino una exigencia interna de la propia profesión.

    Esto significa que:

    • No se añade “desde fuera” a la técnica
    • Brota del sentido mismo de ser ingeniero

    El ingeniero:

    • No solo ofrece un servicio técnico
    • Asume implícitamente un compromiso moral con la sociedad

    Por ello:

    • La ética no es opcional
    • Forma parte de la identidad profesional

    3️⃣ Rasgos característicos de la ética profesional

    El texto identifica varios rasgos fundamentales de toda ética profesional:

    🔹 a) Carácter público

    • Las decisiones profesionales afectan a terceros
    • Están expuestas al juicio social

    🔹 b) Carácter institucional

    • Se ejerce dentro de organizaciones
    • No en el ámbito puramente privado

    🔹 c) Carácter especializado

    • Vinculada a conocimientos técnicos
    • Inaccesibles al ciudadano común

    🔹 d) Carácter normativo

    • Establece deberes y límites
    • No solo recomendaciones

    Estos rasgos hacen que la ética profesional tenga un peso moral específico, distinto del de la ética personal.


    4️⃣ Principios de la ética profesional de la ingeniería

    El núcleo del capítulo es la exposición de los principios fundamentales que deben orientar la conducta profesional del ingeniero.

    Estos principios no son reglas cerradas, sino:

    • Criterios de orientación
    • Referencias para el juicio ético
    • Bases para la toma de decisiones responsables

    4.1️⃣ Principio de responsabilidad

    Es el principio central.

    Implica que el ingeniero debe:

    • Responder por las consecuencias de su trabajo
    • Asumir los efectos previsibles de sus decisiones
    • No escudarse en la obediencia jerárquica

    La responsabilidad:

    • No se limita a errores
    • Incluye omisiones
    • Y decisiones aparentemente neutras

    ➡️ Cuanto mayor es el impacto técnico, mayor es la responsabilidad ética.


    4.2️⃣ Principio de competencia profesional

    El ingeniero tiene el deber moral de:

    • Mantener su formación actualizada
    • Reconocer los límites de su conocimiento
    • No aceptar tareas para las que no está capacitado

    La incompetencia técnica:

    • No es solo un fallo profesional
    • Es una falta ética

    Porque:

    • Puede causar daños
    • Traiciona la confianza social

    4.3️⃣ Principio de honestidad e integridad

    Este principio exige:

    • Veracidad
    • Transparencia
    • Coherencia entre lo que se sabe y lo que se hace

    Incluye:

    • No manipular datos
    • No ocultar riesgos
    • No falsear informes
    • No actuar bajo engaño

    La honestidad es clave porque:

    • La sociedad no puede verificar técnicamente todo
    • Depende de la palabra del profesional

    4.4️⃣ Principio de servicio a la sociedad

    El ejercicio de la ingeniería:

    • No se justifica solo por el beneficio privado
    • Tiene una finalidad social

    Esto implica que el ingeniero debe:

    • Priorizar el interés general
    • Tener en cuenta el bienestar colectivo
    • Considerar impactos sociales y ambientales

    No significa negar el beneficio económico, pero sí:

    Subordinarlo a fines socialmente legítimos.


    4.5️⃣ Principio de justicia

    La justicia exige:

    • Evitar discriminaciones
    • No generar daños desproporcionados
    • Considerar a los colectivos vulnerables

    En ingeniería, esto se traduce en:

    • Accesibilidad
    • Seguridad
    • Equidad en el reparto de riesgos y beneficios

    5️⃣ La ética frente a la legalidad y la eficacia

    El capítulo subraya una distinción fundamental:

    • Algo puede ser legal y no ser ético
    • Algo puede ser eficiente y no ser justo

    La ética profesional:

    • No se reduce al cumplimiento de la ley
    • No se agota en la optimización técnica

    El ingeniero debe ir más allá de la pregunta:

    “¿Puedo hacerlo?”

    Y plantearse también:

    “¿Debo hacerlo?”


    6️⃣ Peligros y desviaciones del ejercicio profesional

    El capítulo dedica una parte importante a analizar los peligros éticos más frecuentes en la práctica profesional de la ingeniería.

    Entre ellos:

    ⚠️ Tecnocracia

    • Priorizar lo técnico sobre lo humano
    • Despreciar el debate social

    ⚠️ Obediencia acrítica

    • “Yo solo sigo órdenes”
    • Dilución de la responsabilidad

    ⚠️ Reduccionismo económico

    • Decidir solo en función del coste
    • Ignorar impactos sociales o ambientales

    ⚠️ Neutralidad ficticia

    • Negar la dimensión moral de las decisiones técnicas

    Estas desviaciones muestran por qué:

    La ética profesional no puede darse por supuesta; debe cultivarse conscientemente.


    7️⃣ La formación ética del ingeniero

    El capítulo concluye señalando que:

    • La ética profesional no surge espontáneamente
    • Requiere formación, reflexión y práctica

    La formación del ingeniero debe incluir:

    • Capacidad crítica
    • Sensibilidad social
    • Habilidad para detectar dilemas éticos

    La ética:

    • No es un complemento decorativo
    • Es parte esencial de la competencia profesional

    🧠 Ideas clave del Capítulo 4 (síntesis final)

    • La ética profesional es una exigencia interna de la ingeniería
    • Surge del poder técnico y de la confianza social
    • Se articula en principios, no solo en normas
    • La responsabilidad es el eje central
    • Competencia, honestidad, justicia y servicio social son deberes éticos
    • Legalidad y eficacia no bastan
    • La ética debe formar parte de la identidad profesional del ingeniero
  • Etica para ingenieros – 3 Ética y fenómeno tecnocientífico

    📘 Capítulo 3 — Ética y fenómeno tecnocientífico

    (Resumen muy extenso y desarrollado)

    Este capítulo constituye uno de los núcleos teóricos más importantes del libro, ya que aborda directamente la relación entre ética, ciencia y tecnología, desmontando definitivamente la idea de que la actividad tecnocientífica pueda ser neutral desde el punto de vista moral.

    Los autores muestran que la ingeniería forma parte de un fenómeno más amplio llamado “tecnociencia”, y que entender este fenómeno es imprescindible para fundamentar una ética profesional sólida.


    1️⃣ El fenómeno tecnocientífico: una nueva realidad histórica

    El capítulo comienza señalando que en las sociedades actuales ciencia y tecnología ya no pueden entenderse como ámbitos separados.

    Tradicionalmente:

    • La ciencia se asociaba al conocimiento
    • La tecnología a la aplicación práctica

    Sin embargo, en la actualidad:

    • La ciencia se orienta cada vez más a fines técnicos
    • La tecnología depende profundamente de la investigación científica
    • Ambas se desarrollan dentro de grandes estructuras económicas, políticas y organizativas

    Este entrelazamiento da lugar a lo que los autores llaman:

    Fenómeno tecnocientífico

    ➡️ La ingeniería se sitúa en el centro de este fenómeno.


    2️⃣ De la ciencia “pura” a la tecnociencia

    El texto analiza la evolución histórica del conocimiento científico:

    • La idea clásica de ciencia como búsqueda desinteresada de la verdad
    • La ciencia moderna integrada en:
      • Industrias
      • Estados
      • Mercados
      • Estrategias de poder

    La investigación científica actual:

    • Está condicionada por financiación
    • Responde a intereses económicos y políticos
    • Se orienta a resultados aplicables

    Esto no implica que la ciencia sea falsa, pero sí que:

    No es moralmente neutra ni independiente del contexto social


    3️⃣ La falsa neutralidad de la ciencia y la tecnología

    Uno de los ejes centrales del capítulo es la crítica radical a la neutralidad tecnocientífica.

    Se cuestiona la idea de que:

    “La ciencia descubre hechos y la tecnología solo los aplica”

    Los autores sostienen que:

    • Las preguntas científicas ya incorporan valores
    • Las líneas de investigación responden a intereses
    • Las aplicaciones tecnológicas seleccionan fines y prioridades

    Por tanto:

    • Ciencia y tecnología incorporan decisiones morales desde su origen
    • No solo en el uso final

    4️⃣ Ética, valores y decisiones tecnocientíficas

    El capítulo subraya que:

    • La actividad tecnocientífica está atravesada por valores
    • No solo valores técnicos (eficiencia, precisión)
    • Sino también valores humanos (seguridad, justicia, bienestar)

    Toda decisión tecnocientífica implica:

    • Elegir qué investigar
    • Qué desarrollar
    • Para quién
    • Con qué riesgos
    • Con qué consecuencias a largo plazo

    ➡️ Estas decisiones no pueden reducirse a cálculos técnicos.


    5️⃣ El papel del ingeniero en la tecnociencia

    El ingeniero aparece como:

    • Mediador entre ciencia y sociedad
    • Actor clave en la materialización del conocimiento

    Los autores rechazan la imagen del ingeniero como:

    • Simple ejecutor
    • Técnico obediente
    • Profesional sin capacidad de decisión moral

    Por el contrario:

    El ingeniero participa activamente en la configuración ética del mundo tecnificado.

    Aunque no decida los fines últimos, sí:

    • Selecciona medios
    • Evalúa riesgos
    • Optimiza procesos
    • Define estándares de seguridad

    Todo ello tiene implicaciones éticas directas.


    6️⃣ Riesgo, incertidumbre y responsabilidad

    La tecnociencia se desarrolla en contextos de:

    • Complejidad
    • Incertidumbre
    • Riesgos difíciles de prever

    El capítulo insiste en que:

    • La incertidumbre no elimina la responsabilidad moral
    • La previsión absoluta es imposible
    • Pero la prudencia es obligatoria

    El ingeniero debe:

    • Anticipar consecuencias razonables
    • Informar sobre riesgos
    • Evitar decisiones irresponsables basadas solo en la eficacia

    7️⃣ Crítica al tecnicismo y al cientificismo

    El texto critica dos posturas problemáticas:

    🔹 Tecnicismo

    • Reducir los problemas humanos a problemas técnicos
    • Creer que toda cuestión social tiene solución tecnológica

    🔹 Cientificismo

    • Considerar que solo el conocimiento científico es válido
    • Despreciar el juicio ético, social o político

    Ambas posturas:

    • Empobrecen la reflexión moral
    • Ocultan conflictos de valores
    • Desplazan la responsabilidad ética

    8️⃣ La necesidad de una reflexión ética integrada

    Los autores defienden que:

    • La ética no debe intervenir solo “al final”
    • Debe formar parte del proceso tecnocientífico desde el inicio

    Esto implica:

    • Incorporar la ética en el diseño
    • En la evaluación de proyectos
    • En la toma de decisiones técnicas

    La ética no es:

    • Un freno al progreso
    • Ni una censura externa

    Sino:

    Un criterio racional para orientar la tecnociencia hacia fines humanos


    9️⃣ Consecuencias para la ética de la ingeniería

    El capítulo concluye estableciendo las bases de la ética de la ingeniería:

    • La ingeniería participa del fenómeno tecnocientífico
    • Por tanto, hereda su complejidad moral
    • El ingeniero debe desarrollar:
      • Conciencia ética
      • Capacidad crítica
      • Responsabilidad profesional

    Este capítulo prepara directamente el terreno para los siguientes:

    • Ética profesional
    • Responsabilidad
    • Riesgo
    • Prudencia
    • Decisión racional

    🧠 Ideas clave del Capítulo 3 (síntesis final)

    • Ciencia y tecnología forman un único fenómeno: la tecnociencia
    • No existe neutralidad tecnocientífica
    • Toda decisión técnica incorpora valores
    • El ingeniero es actor moral, no solo técnico
    • La incertidumbre no elimina la responsabilidad ética
    • La ética debe integrarse en el proceso tecnocientífico
    • El progreso técnico necesita orientación moral
  • Etica para ingenieros – 2 Análisis de la realidad social desde la revolución tecnológica

    📘 Capítulo 2 — Análisis de la realidad social desde la revolución tecnológica

    (Resumen extenso y desarrollado)

    Este capítulo amplía el marco iniciado en el capítulo 1 y da un paso decisivo: situar la ingeniería en el corazón de la transformación social contemporánea. Los autores sostienen que no se puede comprender la sociedad actual sin comprender la revolución tecnológica, y que, por tanto, el ingeniero ocupa una posición central en esa transformación.

    El objetivo del capítulo no es describir tecnologías concretas, sino analizar cómo la tecnología reconfigura la realidad social, y qué papel juegan los ingenieros en ese proceso.


    1️⃣ La revolución tecnológica como fenómeno histórico

    El capítulo parte de una afirmación clave:

    Vivimos una de las transformaciones más profundas de la historia, comparable a grandes revoluciones anteriores.

    La revolución tecnológica contemporánea no es:

    • Un simple avance técnico
    • Una sucesión de innovaciones aisladas

    Sino un proceso global, continuo y acelerado que afecta:

    • A la economía
    • A la política
    • A la cultura
    • A la vida cotidiana
    • A la forma en que las personas se relacionan entre sí

    La tecnología deja de ser un instrumento puntual y se convierte en:

    Una estructura básica de la sociedad moderna


    2️⃣ La tecnología como sistema, no como herramienta aislada

    Uno de los ejes del capítulo es romper con la visión ingenua de la tecnología como “simple herramienta”.

    Los autores subrayan que:

    • La tecnología funciona como un sistema complejo
    • Cada innovación se integra en redes técnicas, económicas y sociales
    • Ninguna tecnología es neutral o independiente de su contexto

    Esto implica que:

    • Introducir una tecnología modifica comportamientos
    • Reorganiza relaciones de poder
    • Genera nuevas dependencias
    • Produce efectos no previstos

    ➡️ La ingeniería actúa, por tanto, sobre sistemas sociales, no solo sobre objetos técnicos.


    3️⃣ Tecnología y economía

    El capítulo analiza en profundidad la relación entre tecnología y sistema económico.

    Ideas centrales:

    • La tecnología es motor fundamental del crecimiento económico
    • Aumenta la productividad
    • Reconfigura el trabajo y el empleo

    Pero también:

    • Genera desigualdades
    • Desplaza profesiones
    • Crea nuevas formas de precariedad
    • Introduce criterios puramente económicos en decisiones técnicas

    Los autores advierten contra una visión reduccionista:

    No todo lo técnicamente eficiente es socialmente deseable.

    El ingeniero se encuentra muchas veces atrapado entre:

    • La lógica del mercado
    • La presión de la rentabilidad
    • Las consecuencias sociales de sus decisiones

    Aquí se empieza a perfilar el conflicto ético estructural del ingeniero moderno.


    4️⃣ Tecnología y política

    La tecnología no es políticamente neutra.

    El capítulo muestra cómo:

    • Las decisiones tecnológicas influyen en el poder
    • Determinan quién controla recursos, información y capacidades
    • Pueden reforzar o debilitar la democracia

    Ejemplos conceptuales (no concretos):

    • Infraestructuras
    • Sistemas de comunicación
    • Tecnologías de control y vigilancia
    • Automatización de decisiones

    El ingeniero participa, muchas veces sin ser consciente, en:

    Decisiones con profundas implicaciones políticas

    Por ello, el capítulo insiste en que:

    • Delegar la responsabilidad “en los políticos” es insuficiente
    • La decisión técnica ya contiene una decisión política implícita

    5️⃣ Tecnología y cultura

    La tecnología también transforma:

    • Valores
    • Hábitos
    • Formas de pensar
    • Expectativas vitales

    El capítulo analiza cómo:

    • La cultura tecnológica tiende a valorar la eficiencia, la rapidez y el control
    • Se normaliza la idea de que “todo problema tiene solución técnica”
    • Se reduce el espacio para la reflexión ética o el debate social

    Los autores advierten del peligro del tecnologismo:

    La creencia de que la técnica puede resolver por sí sola todos los problemas humanos.

    Esta mentalidad:

    • Empobrece el juicio moral
    • Reduce la complejidad de los problemas sociales
    • Desplaza la responsabilidad ética hacia la “inevitabilidad técnica”

    6️⃣ El mito de la neutralidad tecnológica

    Uno de los núcleos más importantes del capítulo es la crítica a la neutralidad tecnológica.

    Se desmonta la idea de que:

    “La tecnología es neutral; depende del uso que se haga de ella”

    Los autores argumentan que:

    • Toda tecnología incorpora valores
    • Prioriza ciertos fines frente a otros
    • Favorece determinadas formas de organización social

    Ejemplos conceptuales:

    • Tecnologías que favorecen el control frente a la autonomía
    • Sistemas que priorizan eficiencia frente a seguridad
    • Diseños que excluyen a ciertos colectivos

    ➡️ El ingeniero participa activamente en la incorporación de valores a la tecnología.


    7️⃣ Ingeniería y cambio social

    El capítulo subraya que:

    • Los ingenieros no son meros ejecutores
    • Son agentes del cambio social

    Esto significa que:

    • Contribuyen a definir el tipo de sociedad futura
    • Influyen en cómo se vive, se trabaja y se convive

    La ingeniería moderna:

    • No solo responde a demandas sociales
    • También las crea

    Por tanto, el ingeniero debe preguntarse:

    • ¿Qué tipo de mundo estoy ayudando a construir?
    • ¿A quién beneficia esta tecnología?
    • ¿A quién puede perjudicar?

    8️⃣ Responsabilidad en un contexto de complejidad

    La complejidad tecnológica dificulta:

    • Prever todas las consecuencias
    • Atribuir responsabilidades claras

    Sin embargo, el capítulo insiste en que:

    La complejidad no elimina la responsabilidad ética.

    Al contrario:

    • La aumenta
    • Exige prudencia
    • Exige reflexión colectiva
    • Exige humildad profesional

    El ingeniero debe aceptar que:

    • No controla todo
    • Pero sí es responsable de evaluar riesgos razonables
    • De advertir sobre peligros
    • De no actuar de forma ciega o acrítica

    9️⃣ Preparación del terreno para la ética de la ingeniería

    El capítulo concluye enlazando con el resto del libro:

    • La ingeniería es central en la revolución tecnológica
    • Esa revolución transforma la sociedad en todos sus niveles
    • Por tanto, la ética de la ingeniería es una necesidad histórica, no un lujo académico

    La ética profesional:

    • No frena el progreso
    • Lo orienta
    • Lo humaniza

    🧠 Ideas clave del Capítulo 2 (síntesis final)

    • La revolución tecnológica es un fenómeno social global
    • La tecnología funciona como sistema, no como herramienta aislada
    • No existe neutralidad tecnológica
    • La ingeniería influye en economía, política y cultura
    • El ingeniero es agente del cambio social
    • La responsabilidad ética aumenta con el poder tecnológico
    • La ética es necesaria para orientar el progreso técnico
  • Etica para ingenieros – 1 La profesión de la ingeniería

    📘 Capítulo 1 — La profesión de la ingeniería

    (Resumen extenso y explicado)

    El Capítulo 1 tiene como objetivo situar la ingeniería dentro del conjunto de las profesiones sociales, analizando qué significa ser ingeniero no solo desde el punto de vista técnico, sino social, histórico y ético. No entra todavía en normas morales concretas, sino que construye el marco conceptual necesario para entender por qué la ética es inseparable de la ingeniería.


    1️⃣ La actividad profesional como fenómeno social

    El capítulo comienza afirmando una idea clave:

    Toda actividad profesional es un fenómeno social, y la ingeniería no es una excepción.

    La ingeniería:

    • No se ejerce en el vacío
    • No es solo una actividad individual
    • Está profundamente insertada en la estructura de la sociedad

    Esto implica que:

    • Responde a necesidades sociales
    • Produce efectos colectivos
    • Goza de reconocimiento y confianza pública

    Por tanto, la ingeniería tiene consecuencias sociales reales, y no puede analizarse solo desde criterios técnicos.


    2️⃣ ¿Qué es una profesión?

    Antes de hablar específicamente de la ingeniería, los autores analizan qué entendemos por “profesión” desde la sociología.

    Una profesión se caracteriza por:

    • Un saber especializado
    • Una formación específica
    • Un reconocimiento social
    • Un servicio a la sociedad
    • Una cierta autonomía en el ejercicio
    • Un compromiso ético implícito

    No toda actividad laboral es una profesión.
    La ingeniería sí lo es, porque cumple todas estas condiciones.

    👉 Esto es importante porque las profesiones generan expectativas morales: la sociedad espera algo más que eficacia técnica.


    3️⃣ El lugar social de las profesiones

    Las profesiones ocupan un lugar central en las sociedades modernas, porque:

    • Median entre el conocimiento especializado y las necesidades sociales
    • Influyen en la organización económica, política y tecnológica

    En el caso de la ingeniería:

    • Su papel es especialmente relevante
    • Tiene una capacidad transformadora mayor que muchas otras profesiones

    Los autores citan a pensadores clásicos (como Max Weber o Durkheim) para mostrar que:

    • Las profesiones no son neutras
    • Siempre reflejan valores, intereses y modelos de sociedad

    ➡️ La ingeniería participa activamente en la construcción del mundo social.


    4️⃣ La ingeniería como profesión específica

    Tras este marco general, el capítulo se centra ya en la ingeniería.

    La ingeniería se define como:

    • Una actividad profesional
    • Basada en conocimientos científicos y técnicos
    • Orientada a diseñar, construir y transformar la realidad

    Pero lo fundamental es que:

    • La ingeniería no solo produce objetos
    • Produce formas de vida, infraestructuras, sistemas y condiciones de existencia

    Ejemplos implícitos:

    • Redes eléctricas
    • Sistemas de transporte
    • Tecnologías digitales
    • Infraestructuras críticas

    Todo ello afecta directamente a las personas, incluso a quienes no han elegido usar esas tecnologías.


    5️⃣ El ingeniero y la responsabilidad social

    Una de las ideas más importantes del capítulo es que:

    El ingeniero no es solo responsable de “hacer bien su trabajo”, sino de entender el impacto social de su trabajo.

    Esto implica:

    • Que el ingeniero no puede refugiarse únicamente en la obediencia técnica
    • Que las decisiones técnicas son también decisiones sociales

    El texto critica expresamente la idea de que:

    “Yo solo aplico lo que me piden”

    Porque:

    • Las decisiones técnicas no son neutrales
    • Siempre implican valores: eficiencia, seguridad, coste, riesgo, sostenibilidad, etc.

    6️⃣ Ingeniería, poder y confianza social

    La sociedad concede a los ingenieros:

    • Autoridad técnica
    • Confianza
    • Capacidad de decisión

    Esa confianza se basa en que:

    • El ingeniero actuará con competencia
    • Pero también con responsabilidad

    Aquí aparece una idea crucial:

    A mayor poder técnico, mayor responsabilidad ética

    La ingeniería moderna maneja:

    • Sistemas complejos
    • Riesgos elevados
    • Impactos a gran escala

    Por tanto, la exigencia ética aumenta, no disminuye.


    7️⃣ Dimensión colectiva de la ingeniería

    El capítulo insiste en que:

    • La ingeniería rara vez es una actividad individual
    • Se ejerce en equipos, empresas y organizaciones

    Esto no elimina la responsabilidad personal:

    • La responsabilidad es compartida, no diluida
    • Formar parte de una organización no exime de reflexión ética

    Se empieza a preparar así el terreno para capítulos posteriores sobre:

    • Responsabilidad profesional
    • Ética organizacional
    • Códigos profesionales

    8️⃣ Por qué es necesaria una ética profesional de la ingeniería

    El capítulo concluye dejando claro que:

    • La ética profesional no es una moral abstracta
    • Surge de las condiciones reales del ejercicio profesional

    La ética de la ingeniería es necesaria porque:

    • La ingeniería transforma la sociedad
    • Maneja riesgos
    • Tiene impacto a largo plazo
    • Afecta a personas que no participan en la decisión

    ➡️ No basta con ser un buen técnico.
    ➡️ Es necesario ser un profesional responsable.

    Este capítulo no da todavía normas concretas, pero establece el fundamento:

    La ingeniería, por su naturaleza social, exige una reflexión ética propia.


    🧠 Ideas clave del capítulo (para estudiar)

    • La ingeniería es una profesión social, no solo técnica
    • Las profesiones generan responsabilidades éticas
    • La ingeniería tiene gran poder transformador
    • No existe neutralidad técnica
    • La responsabilidad del ingeniero es social y moral
    • La ética profesional es una exigencia interna de la profesión
  • Etica para ingenieros – Intro

    Aquí tienes un resumen claro y estructurado del PDF Ética para ingenieros de Galo Bilbao, Javier Fuertes y José Mª Guibert, pensado para comprenderlo rápido y también para usarlo en contexto académico

    📘 Resumen de Ética para ingenieros

    El libro analiza la ingeniería no solo como una actividad técnica, sino como una práctica profundamente social y moral, defendiendo que no existe una ingeniería “neutral”: toda decisión técnica tiene consecuencias humanas, sociales, políticas y ambientales.


    🎯 Idea central del libro

    Ser buen ingeniero no es solo saber hacer bien las cosas, sino hacer las cosas correctas.

    La ética no es un añadido externo, sino parte esencial de la competencia profesional del ingeniero.


    🧱 Estructura y contenido principal

    1️⃣ La ingeniería como profesión social

    (Capítulo 1)

    • La ingeniería es una profesión socialmente reconocida, con poder real para transformar la sociedad.
    • El ingeniero no actúa de forma aislada, sino dentro de organizaciones, equipos y estructuras.
    • Toda profesión implica:
      • Responsabilidad
      • Compromiso social
      • Impacto colectivo

    ➡️ Se introduce la necesidad de una ética profesional específica, no genérica.


    2️⃣ Tecnología y sociedad

    (Capítulo 2)

    • La tecnología no es neutral: condiciona la economía, la política, la cultura y la vida cotidiana.
    • El ingeniero es actor clave de la revolución tecnológica.
    • Se analizan las relaciones:
      • Tecnología ↔ economía
      • Tecnología ↔ política
      • Tecnología ↔ cultura

    ➡️ El progreso técnico no garantiza progreso humano si no se orienta éticamente.


    3️⃣ Ética y tecnociencia

    (Capítulo 3)

    • Ciencia y tecnología están unidas a valores, intereses y decisiones.
    • Se rompe el mito de que: “La técnica solo ejecuta, otros deciden”
    • La ética entra en:
      • Diseño
      • Elección de medios
      • Evaluación de consecuencias

    ➡️ El ingeniero comparte responsabilidad moral sobre los efectos de la tecnología.


    4️⃣ Ética profesional y sus principios

    (Capítulo 4)

    Se definen los principios básicos de la ética profesional del ingeniero, entre ellos:

    • Responsabilidad
    • Justicia
    • Honestidad
    • Competencia
    • Servicio a la sociedad

    También se analizan riesgos habituales:

    • Tecnocracia
    • Obediencia ciega
    • Priorizar solo eficiencia y rentabilidad
    • Desvincularse del impacto social

    🔍 Segunda parte: hacia una ética aplicada a la ingeniería

    5️⃣ La sociedad del riesgo

    (Capítulo 5)

    • Vivimos en una sociedad donde los riesgos tecnológicos son inevitables.
    • El riesgo:
      • No es solo técnico
      • Es también social, político y moral
    • El ingeniero participa en:
      • Creación
      • Gestión
      • Minimización del riesgo

    6️⃣ La virtud de la prudencia

    (Capítulo 6)

    • La prudencia no es miedo, sino capacidad de decidir bien en contextos complejos.
    • Implica:
      • Visión sistémica
      • Anticipar consecuencias
      • Pensar a largo plazo

    7️⃣ Decisión racional y ética

    (Capítulo 7)

    • Se analiza la toma de decisiones éticas en ingeniería.
    • No basta con cálculos técnicos.
    • Se incorporan:
      • Dilemas morales
      • Cooperación
      • Responsabilidad compartida

    8️⃣ El principio de responsabilidad

    (Capítulo 8)

    • El ingeniero debe responder:
      • Por lo que hace
      • Por lo que permite
      • Por lo que omite
    • Especial énfasis en:
      • Daños futuros
      • Impactos a largo plazo
      • Generaciones futuras

    9️⃣ Códigos profesionales y ética organizacional

    (Capítulo 9)

    • Importancia de:
      • Códigos deontológicos
      • Ética empresarial
      • Ética en la administración pública
    • Las organizaciones no eximen de responsabilidad individual.

    🧠 Mensaje final del libro

    • La excelencia técnica no basta sin excelencia ética.
    • El ingeniero debe:
      • Reflexionar
      • Justificar
      • Asumir consecuencias
    • La ética forma parte de la identidad profesional, no es una imposición externa.

    🧩 Frase clave que resume el libro

    La ingeniería configura el mundo en que vivimos; por eso, no puede renunciar a la responsabilidad moral sobre ese mundo.

  • Espanse – El poder de los atajos (Ubuntu)

    Espanse – El poder de los atajos (Ubuntu)

    Espanso es una de esas herramientas pequeñas que, cuando encajan en tu forma de trabajar, te roban minutos al reloj cada día y luego no los devuelven nunca. Y eso es bueno.

    Dicho sin épica innecesaria: Espanso es un expansor de texto a nivel de sistema.

    Escribes algo corto… y se transforma automáticamente en algo largo.

    Es el autocomplete de tu cerebro.

    Instalación en Ubuntu

    Antes de empezar. Espanso funciona de forma fiable en X11, no en Wayland.
    En Ubuntu moderno eso importa.

    Comprobar si estás en X11 o Wayland

    Abre una terminal y ejecuta:


    echo $XDG_SESSION_TYPE
    • x11 → perfecto, continúa
    • wayland → recomendado cambiar a X11

    Cambiar a X11 (GNOME)

    1. Cierra sesión
    2. En la pantalla de login, pulsa ⚙️
    3. Elige “Ubuntu on Xorg”
    4. Inicia sesión
    5. Comprueba otra vez con echo $XDG_SESSION_TYPE

    Descargar Espanso (versión X11)

    Ve a la web oficial: https://espanso.org/docs/install/linux/#deb-x11

    Descarga el paquete:

    • espanso-debian-x11-amd64.deb

    Opción recomendada: dpkg

    Evita problemas de permisos con _apt.


    sudo dpkg -i espanso-debian-x11-amd64.deb
    

    Si salen errores de dependencias:


    sudo apt -f install

    Espanso usa systemd de usuario.
    Si no lo registras, no arrancará solo.


    espanso service register
    

    Introduce tu contraseña si la pide.


    Arrancar Espanso


    espanso start
    

    Comprobar estado:


    espanso status
    

    Resultado esperado:


    espanso is running
    

    Probar que funciona

    Abre cualquier sitio donde puedas escribir:

    • Terminal
    • VS Code
    • Navegador
    • Editor de texto

    Escribe:


    :date
    

    Si se sustituye por la fecha → funciona.


    Dónde se configura Espanso

    Ruta principal:


    ~/.config/espanso/
    

    Atajos (lo importante):


    ~/.config/espanso/match/
    

    Ejemplo de atajo simple:


    matches:
      - trigger: ":hola"
        replace: "Hola mundo 👋"
    

    Después de editar:


    espanso restart
    

    Arranque automático (comprobación)

    Espanso debería arrancar solo al iniciar sesión.
    Puedes verificarlo con:


    systemctl --user status espanso

    Posibles problemas

    ProblemaCausa habitualSolución
    ❌ espanso is not runningEl servicio no está registradoEjecutar:~~~bashespanso service registerespanso start~~~
    ❌ No expande textoEstás en Wayland o Espanso no está activo• Comprobar sesión X11:~~~bashecho $XDG_SESSION_TYPE~~~• Probar en un editor gráfico (VS Code, navegador, etc.)• Reiniciar Espanso:~~~bashespanso restart~~~
    ❌ Error al instalar Espanso X11 teniendo WaylandConflicto entre paquetes espanso-wayland y espanso-x11Desinstalar primero Wayland:~~~bashsudo apt remove espanso-wayland~~~Luego instalar la versión X11

    ​Crear atajos en Espanso

    En Ubuntu los atajos de Espanso se guardan en ~/.config/espanso/match y se editan en archivos YAML como base.yml.

    Localizar la carpeta de Espanso en Ubuntu

    • Ruta por defecto (si no tocaste XDG): ~/.config/espanso (es decir, /home/tu_usuario/.config/espanso).

    ​

    También puedes verlo ejecutando:


    espanso path
    

    que te mostrará la ruta exacta de configuración en tu sistema.​

    • ​

    Entra en la carpeta de matches:

      cd ~/.config/espanso/match
      

      Abre (o crea) base.yml con tu editor favorito, por ejemplo:


      nano base.yml
      

      Asegúrate de que al menos tenga esta estructura básica:


      matches:     
         - trigger: ":hola"      replace: "Hola, ¿qué tal?"
      • matches: es la clave raíz y cada - define un atajo.
      • trigger es lo que escribes y replace lo que Espanso inserta.

      Ejemplos pensados para Ubuntu

      Puedes añadir estos ejemplos bajo matches: en el mismo base.yml:


      matches:
        # Saludo rápido
        - trigger: ":saludo"
          replace: "Hola, ¿qué tal estás?"
      
        # Comando típico de actualización
        - trigger: ":aptup"
          replace: "sudo apt update && sudo apt upgrade -y"
      
        # Firma para correos
        - trigger: ":firma"
          replace: "Un saludo,\nTu Nombre"
      
        # Fecha actual (útil para documentación)
        - trigger: ":hoy"
          replace: "{{hoy}}"
          vars:
            - name: hoy
              type: date
              params:
                format: "%Y-%m-%d"
      
      • Estos snippets funcionan en cualquier app donde Espanso esté activo (terminal, editor, navegador, etc.).

      ​

      La variable date permite generar la fecha en el formato indicado.

      Recargar Espanso para aplicar cambios

      • Después de guardar base.yml, recarga Espanso:
      espanso restart
      

      Si lo tienes como servicio de usuario (systemd), puede ser algo como:


      systemctl --user restart espanso
      

      según cómo lo instalases en Ubuntu.

      ​

    1. 1 – KALI LINUX – HERRAMIENTAS Y METODOLOGÍA DE SEGURIDAD OFENSIVA

      1 – KALI LINUX – HERRAMIENTAS Y METODOLOGÍA DE SEGURIDAD OFENSIVA

      Qué sí es Kali Linux

      Kali Linux es una distribución GNU/Linux especializada en seguridad informática. Está diseñada para auditoría, pentesting, análisis forense y formación en ciberseguridad. Y aquí viene lo importante: es tan potente como malentendida.


      Kali es un laboratorio portátil. Un entorno pensado para aprender, probar y verificar la seguridad de sistemas, redes y aplicaciones.

      • Un sistema basado en Debian, estable y bien documentado.
      • Un conjunto curado de herramientas profesionales: escaneo, explotación, análisis de tráfico, ingeniería inversa, OSINT, forense, wireless…
      • Un estándar educativo y profesional en ciberseguridad (universidades, certificaciones, laboratorios, CTFs).
      • Una plataforma para pensar como atacante, con permiso y con método, para poder defender mejor.

      Kali no “hace magia”. Cada herramienta exige entender redes, sistemas, protocolos y lógica. Si no sabes qué es TCP, Kali no te lo va a enseñar a golpes de teclado.


      Qué no es Kali Linux

      Kali no es:

      • ❌ Un sistema para usar como Linux de diario (navegar, ofimática, jugar).
      • ❌ Un botón rojo para “hackear WiFi en 3 minutos”.
      • ❌ Una forma de saltarte la ley sin consecuencias.
      • ❌ Un atajo para no aprender fundamentos.
      • ❌ Un sistema “más potente” que Ubuntu para tareas normales.

      Si alguien instala Kali sin saber Linux, redes o seguridad… lo más probable es que solo consiga romper cosas propias y frustrarse.

      Kali Linux no te convierte en hacker.
      Kali Linux amplifica lo que ya sabes.

      Un experto con Ubuntu es peligroso (en el buen sentido).
      Un novato con Kali solo tiene un martillo enorme… y dedos cerca.


      Nunca es “primer Linux”. Siempre como herramienta especializada

      La historia BackTrack → Kali Linux es, en el fondo, la historia de cómo el “hacking artesanal” se convirtió en disciplina profesional. Vamos por partes, con contexto y sin mitología barata.


      BackTrack: el origen (2006–2013)

      BackTrack nació cuando la seguridad informática todavía tenía aroma a underground técnico.

      No era una distro “bonita”. Era un arsenal.

      BackTrack surge de la fusión de varios proyectos previos (WHAX, Auditor, etc.) y se construye sobre una idea clara:
      tener todas las herramientas de pentesting listas para usar, en un sistema arrancable.

      Características clave de BackTrack:

      • Basado primero en Slackware, luego en Ubuntu
      • Uso intensivo en Live CD / Live USB
      • Pensado para pentesters, investigadores y formadores
      • Muy popular en:
        • Auditorías
        • CTFs
        • Formación autodidacta
        • Escenarios “de campo”

      Pero BackTrack tenía problemas estructurales:

      • Mantenimiento complejo
      • Sistema poco homogéneo
      • Instalaciones frágiles
      • Difícil de escalar a entornos profesionales
      • Enfoque más “herramientas juntas” que “sistema bien diseñado”

      Era brillante… pero caótico.


      El punto de inflexión: profesionalización

      A medida que la ciberseguridad entra en:

      • empresas
      • universidades
      • certificaciones
      • auditorías reguladas

      BackTrack empieza a quedarse corto.

      No por las herramientas, sino por el modelo.

      Offensive Security (la empresa detrás del proyecto) se hace una pregunta clave:

      ¿Y si esto no fuera solo una distro con herramientas, sino una plataforma profesional mantenible?

      La respuesta fue romper con el pasado.


      Kali Linux: el renacimiento

      En 2013 BackTrack se retira oficialmente y nace Kali Linux.

      No es una versión nueva.
      Es un rediseño completo desde cero.

      Cambios fundamentales:

      • Base Debian pura (estabilidad, repositorios, mantenimiento)
      • Sistema modular y coherente
      • Instalación real en disco (no solo live)
      • Metodología clara: cada herramienta tiene un propósito
      • Integración con certificaciones como OSCP
      • Pensado para:
        • VMs
        • Cloud
        • ARM (Raspberry Pi)
        • Contenedores
        • Laboratorios educativos

      Kali ya no es “un CD lleno de cosas”.
      Es un sistema operativo de trabajo.


      Cambio de filosofía

      BackTrack decía:

      “Aquí tienes herramientas. Averigua tú el resto.”

      Kali dice:

      “Aquí tienes herramientas clasificadas, documentadas y mantenidas, ahora aprende el método.”

      Por eso Kali:

      • Clasifica herramientas por fases del ataque
      • Elimina herramientas obsoletas sin piedad
      • Prioriza reproducibilidad y legalidad
      • Se alinea con estándares profesionales

      Por qué BackTrack murió (y debía morir)

      BackTrack no fracasó.
      Cumplió su misión.

      Fue el puente entre:

      • el hacker autodidacta
      • y el profesional de seguridad

      Kali es lo que viene después:

      • más serio
      • más estable
      • más ético
      • más usable en docencia

      Hoy, enseñar BackTrack tendría el mismo sentido que enseñar MS-DOS para administrar servidores modernos: interesante como historia, inútil como práctica real.


      Resumen mental rápido

      BackTrack fue:

      • rebelde
      • potente
      • desordenado
      • fundacional

      Kali es:

      • profesional
      • mantenido
      • estructurado
      • educativo

      Uno abrió la puerta.
      El otro construyó la casa.

      Y esa evolución explica muy bien cómo maduró toda la ciberseguridad como disciplina.

      Filosofía de Offensive Security

      La filosofía de Offensive Security no va de “atacar por atacar”. Va de una idea incómoda, pero profundamente honesta:

      Si algo puede romperse, alguien lo romperá. Mejor que seas tú, con permiso y con método.

      Eso es offensive security. No una actitud gamberra, sino una postura intelectual frente a la seguridad.


      Pensar como atacante para defender de verdad

      La seguridad defensiva clásica tiende a decir:
      “he configurado esto bien, debería ser seguro”.

      La seguridad ofensiva responde:
      “debería no es una garantía”.

      Offensive Security parte de una premisa brutalmente simple:
      la única forma fiable de comprobar la seguridad de un sistema es intentar comprometerlo.


      El enemigo no es el hacker, es la ilusión de seguridad

      En esta filosofía, el problema no son los atacantes.
      El problema es el autoengaño técnico:

      • “Esto no lo va a atacar nadie”
      • “Nadie sabrá que está aquí”
      • “Es solo una app pequeña”
      • “Tenemos firewall, estamos cubiertos”

      Offensive security desmonta esas frases con hechos, no con opiniones.


      Herramientas ≠ filosofía

      Un matiz clave que muchos no pillan:

      • Usar Metasploit no te hace offensive security.
      • Usar Kali no te hace offensive security.
      • Saber exploits no te hace offensive security.

      La filosofía está en el proceso mental:

      1. Enumerar sin asumir nada
      2. Buscar superficies de ataque reales
      3. Encadenar fallos pequeños
      4. Pensar en impacto, no solo en “entré”
      5. Documentar cómo y por qué ocurrió

      El ataque es el medio.
      El objetivo es el conocimiento verificable.


      Metodología antes que ego

      Offensive Security es, paradójicamente, anti-ego.

      No va de:

      • “mira lo listo que soy”
      • “he entrado en X”
      • “tengo 0days”

      Va de:

      • ¿qué falló exactamente?
      • ¿cómo se reproduce?
      • ¿cómo se mitiga?
      • ¿qué aprendemos de esto?

      Por eso OffSec insiste tanto en:

      • laboratorios
      • informes
      • reproducibilidad
      • entender lo que haces, no copiar comandos

      La filosofía offensive no glorifica el delito.
      Lo separa claramente.

      Hay una línea muy clara:

      • con permiso → auditoría
      • sin permiso → delito

      La diferencia no está en la técnica. Está en el contexto y la intención.


      En el fondo, es una postura filosófica

      Offensive Security dice algo muy humano:

      La confianza ciega es peligrosa.
      El escepticismo informado es saludable.

      No destruye sistemas por placer. Los desmonta para entenderlos.

      La línea roja: el permiso

      Todo se decide con una sola pregunta:

      ¿Tienes autorización explícita para hacer lo que estás haciendo?

      • Sí → auditoría, práctica, formación.
      • No → acceso ilícito, daños informáticos, responsabilidades penales.

      No importa:

      • que el sistema sea vulnerable
      • que “solo estuvieras mirando”
      • que no hayas borrado nada
      • que fuera “por aprender”

      La intención técnica no te protege legalmente.


      En España —y de forma muy similar en la UE— entran en juego leyes como:

      • acceso no autorizado a sistemas
      • interceptación de comunicaciones
      • alteración o daño de datos
      • uso indebido de credenciales
      • suplantación

      Muchas acciones típicas de laboratorio (escaneos, fuerza bruta, sniffing) son ilegales fuera de un entorno autorizado, aunque no “rompas” nada.

      El argumento “no causé daño” no suele salvarte. El acceso ya es el daño.


      Ética profesional ≠ “todo lo que la ley permita”

      La ética va un paso más allá de la ley.

      Hay cosas que pueden ser legales… y aun así poco éticas.

      Ejemplos clásicos:

      • escanear infraestructuras sin avisar “a ver qué sale”
      • probar exploits en sistemas de terceros aunque “solo sea lectura”
      • usar datos reales en informes educativos sin anonimizar
      • humillar a un cliente demostrando fallos sin contexto

      La ética profesional exige:

      • mínimo impacto
      • necesidad justificada
      • proporcionalidad
      • responsabilidad sobre los datos

      No todo lo técnicamente posible es profesionalmente aceptable.


      El principio del entorno controlado

      Por eso en formación se insiste tanto en:

      • máquinas virtuales
      • laboratorios aislados
      • plataformas vulnerables a propósito
      • redes sin salida a Internet
      • contratos y documentos de autorización

      No es paranoia.
      Es protección legal y pedagógica.

      Un buen profesional nunca “practica” en producción ajena.


      Documentar también es una obligación ética

      Offensive security no termina cuando entras.

      Termina cuando:

      • explicas qué hiciste
      • explicas por qué fue posible
      • explicas cómo corregirlo
      • evalúas impacto real
      • propones medidas de mitigación

      Callarte un fallo crítico para “parecer más hacker” es una falta ética.
      Exagerarlo para impresionar también.


      El error más común

      Creer que:

      • la herramienta es ilegal
      • o que usarla “en local” siempre es seguro

      La realidad:

      • las herramientas no son ilegales
      • el uso sí puede serlo

      Nmap, Wireshark, Metasploit o Burp son herramientas legítimas.
      Usarlas fuera de contexto es lo que crea problemas.


      La regla de oro

      Antes de ejecutar un comando ofensivo, un profesional se pregunta:

      1. ¿Tengo permiso escrito?
      2. ¿Es el entorno adecuado?
      3. ¿Es necesario hacerlo?
      4. ¿Puedo justificarlo en un informe?
      5. ¿Estoy preparado para asumir consecuencias si algo falla?

      Si alguna respuesta incomoda… se para.

      La ciberseguridad ofensiva no va de cruzar límites,
      va de entenderlos y respetarlos.

      El conocimiento da poder.
      La ética decide si ese poder construye o destruye

      Diferencias: Kali vs Parrot vs BlackArch vs Ubuntu “hardened”

      No son rivales directos. Son respuestas distintas al mismo problema.

      Kali Linux

      Kali es ofensiva pura y explícita.
      Está pensada para atacar con método, no para convivir.

      • Enfoque: pentesting, auditoría, formación
      • Filosofía: offensive security
      • Herramientas: muchas, seleccionadas, clasificadas por fase
      • Público: estudiantes, pentesters, auditores
      • Uso típico: laboratorio, VM, live, cloud

      Kali no intenta ser discreta. Es un maletín abierto lleno de ganzúas… con permiso.


      Parrot Security OS

      Parrot es más híbrida y más política en el buen sentido.

      • Enfoque: seguridad + privacidad + desarrollo
      • Filosofía: anonimato, hardening, uso diario posible
      • Herramientas: menos que Kali, pero bien integradas
      • Público: seguridad, pero también usuarios avanzados
      • Uso típico: sistema principal o VM

      Parrot intenta convivir con el día a día. Kali no.


      BlackArch

      BlackArch es radical.

      • Enfoque: ofensivo extremo
      • Filosofía: “si existe una herramienta, la incluimos”
      • Herramientas: miles
      • Público: usuarios muy avanzados
      • Uso típico: entornos muy específicos

      BlackArch no te enseña. Te exige saber.
      Es potencia sin pedagogía.


      Ubuntu hardened

      Aquí cambia completamente el eje.

      • Enfoque: defensa
      • Filosofía: reducir superficie de ataque
      • Herramientas ofensivas: ninguna por defecto
      • Público: administradores, producción
      • Uso típico: servidores, entornos reales

      No sirve para atacar. Sirve para no ser atacado.


      Cada uno juega a otra cosa, aunque compartan campo.


      Modos de uso de Kali Linux

      Aquí está la parte crítica para docencia y práctica profesional.


      1. Máquina virtual (VM)

      Este es el modo rey en formación.

      Qué es:

      • Kali ejecutándose dentro de VirtualBox, VMware, Proxmox, etc.

      Ventajas:

      • Aislamiento total
      • Fácil de romper y rehacer
      • Snapshots
      • Ideal para laboratorios

      Inconvenientes:

      • Rendimiento
      • Algunas limitaciones hardware (WiFi, GPU)

      Uso típico:

      • clases
      • prácticas
      • CTFs
      • pruebas controladas

      Si alguien empieza con Kali, esto es lo correcto.


      2. Live USB

      Kali “arranca y desaparece”.

      Qué es:

      • Kali ejecutándose desde USB sin tocar el disco

      Ventajas:

      • No deja rastro (en modo live)
      • Ideal para auditorías puntuales
      • Muy portable

      Inconvenientes:

      • Cambios no persistentes (salvo configuración especial)
      • Más lento
      • No pensado para trabajar a largo plazo

      Uso típico:

      • auditorías de campo
      • demostraciones
      • emergencias

      Este modo es heredero directo del espíritu BackTrack.


      3. Instalación bare metal

      Aquí ya hablamos de uso serio y consciente.

      Qué es:

      • Kali instalado como sistema principal en el equipo

      Ventajas:

      • Rendimiento completo
      • Acceso total al hardware
      • Entorno de trabajo permanente

      Inconvenientes:

      • No es cómodo para uso diario
      • Riesgo si no sabes lo que haces
      • No tiene sentido para la mayoría

      Uso típico:

      • profesionales dedicados
      • equipos exclusivos de auditoría

      Instalar Kali como “mi Linux normal” suele ser una mala decisión… hasta que deja de serlo por razones muy concretas.


      4. Kali en la nube / contenedor (conceptual)

      Aquí entramos en la Kali moderna.

      Kali en la nube

      • Kali desplegado en VPS, cloud o laboratorio remoto
      • Ideal para OSINT, análisis, escaneos desde IP externa
      • Muy usado en auditorías reales

      No dependes de tu portátil.
      Dependes de infraestructura reproducible.

      Kali en contenedores

      • Herramientas concretas en Docker
      • No todo el sistema, solo lo necesario
      • Automatización, CI/CD, pruebas repetibles

      Esto refleja una idea clave:

      Kali ya no es solo un sistema, es un ecosistema de herramientas.


    2. 2 – KALI LINUX: Metodología de un ataque

      2 – KALI LINUX: Metodología de un ataque

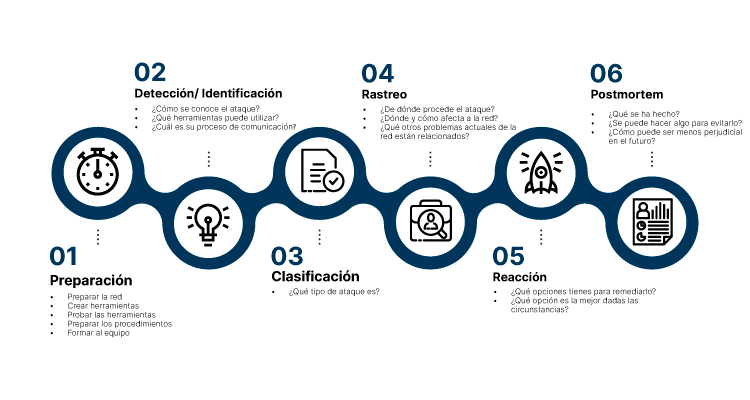
      Ciclo clásico de un test de penetración

      Este ciclo no es una receta mágica ni siempre lineal. Es un modelo mental de trabajo. En la práctica se avanza, se retrocede y se repite. Pensar que es lineal es el primer error del principiante.


      1. Reconocimiento

      Aquí no se ataca. Aquí se observa.

      El objetivo es responder a una pregunta básica pero poderosa:

      ¿Qué existe ahí fuera que pueda ser relevante?

      Se recopila información del objetivo sin interactuar directamente o con la mínima huella posible.

      Incluye:

      • Dominios, subdominios, IPs
      • Rangos de red
      • Tecnologías usadas
      • Información pública de la organización
      • Usuarios, correos, patrones

      Es como mirar un edificio desde la calle: cuántas puertas tiene, cuántas ventanas, si hay cámaras, si alguien entra y sale.

      Error típico del alumno: querer usar exploits aquí.
      Lección clave: sin información, cualquier ataque es ruido.


      2. Enumeración

      Ahora sí se empieza a tocar el sistema… con cuidado.

      La enumeración responde a otra pregunta crítica:

      ¿Qué servicios concretos están activos y cómo se comportan?

      Aquí se baja al detalle:

      • Puertos abiertos
      • Servicios y versiones
      • Rutas web
      • Usuarios válidos
      • Recursos compartidos
      • Respuestas del sistema

      La diferencia con el reconocimiento es la profundidad.
      Si el reconocimiento es el mapa, la enumeración es poner nombres a las calles.

      Error típico: escanear sin entender los resultados.
      Lección clave: un puerto abierto no es una vulnerabilidad; es una pista.


      3. Explotación

      Aquí ocurre lo que todos esperan… pero solo debería llegar cuando hay base suficiente.

      La pregunta ahora es directa:

      ¿Puedo aprovechar esto para obtener acceso?

      Explotar no significa “romperlo todo”, significa:

      • Ejecutar código
      • Saltarse autenticaciones
      • Obtener una shell
      • Acceder a información sensible

      Puede ser:

      • Automático (frameworks)
      • Manual (mucho más interesante didácticamente)

      Error típico: lanzar exploits al azar.
      Lección clave: explotar es confirmar una hipótesis, no probar suerte.


      4. Post-explotación

      Este es el bloque que diferencia a un curioso de un profesional.

      Una vez dentro, la pregunta cambia:

      ¿Hasta dónde puedo llegar y qué impacto real tiene esto?

      Aquí se evalúa:

      • Qué permisos se tienen
      • Si se puede escalar privilegios
      • Qué otros sistemas son accesibles
      • Qué datos pueden extraerse
      • Qué persistencia sería posible

      No se trata de “hacer daño”, sino de medir consecuencias.

      Error típico: quedarse satisfecho con “ya entré”.
      Lección clave: una intrusión sin impacto medido no sirve para nada.


      5. Reporte

      El paso más infravalorado… y el más importante.

      El objetivo no es impresionar, es comunicar.

      Un buen reporte responde a:

      • Qué se hizo
      • Cómo se hizo
      • Qué se consiguió
      • Qué riesgo real existe
      • Cómo se puede mitigar

      Aquí el lenguaje cambia:

      • Técnico para técnicos
      • Claro y ejecutivo para responsables

      Error típico: pensar que esto es “relleno”.
      Lección clave: si no se puede explicar, no existe.


      ¿Qué es MITRE ATT&CK?

      La caja MITRE ATT&CK es, básicamente, el mapa oficial del “cómo” atacan los adversarios. No es una herramienta, no es un exploit, y no sirve para “hackear” directamente. Sirve para pensar con rigor.

      Si el ciclo clásico te dice en qué fase estás, MITRE ATT&CK te dice qué tácticas y técnicas existen en cada fase. Ciencia del mal comportamiento, documentada con obsesión académica.


      MITRE ATT&CK (Adversarial Tactics, Techniques and Common Knowledge) es una base de conocimiento que recoge:

      • Técnicas reales usadas por atacantes
      • Observadas en incidentes reales
      • Clasificadas y normalizadas
      • Mantenida por MITRE (organización sin ánimo de lucro)

      No habla de herramientas concretas. Habla de comportamientos.


      La “caja” ATT&CK

      Se suele representar como una matriz (una caja grande):

      • Columnas → Tácticas (el por qué)
      • Filas → Técnicas (el cómo)

      Cada celda responde a:

      Para conseguir este objetivo, ¿qué formas conocidas existen?


      Tácticas principales (Enterprise)

      Las tácticas son intenciones del atacante. No son pasos estrictos, pero sí un flujo lógico.

      • Reconnaissance – Recopilar información
      • Resource Development – Preparar infraestructura
      • Initial Access – Primer acceso al sistema
      • Execution – Ejecutar código
      • Persistence – Mantener acceso
      • Privilege Escalation – Subir permisos
      • Defense Evasion – Evitar detección
      • Credential Access – Obtener credenciales
      • Discovery – Conocer el entorno interno
      • Lateral Movement – Moverse por la red
      • Collection – Recopilar datos
      • Command and Control – Comunicación con el atacante
      • Exfiltration – Sacar información
      • Impact – Daño o efecto final

      Observa algo interesante: no es lineal. Es un grafo mental.


      Técnicas y sub-técnicas

      Cada táctica contiene técnicas numeradas (por ejemplo T1059).

      Ejemplo:

      • Táctica: Execution
      • Técnica: Command and Scripting Interpreter
      • Sub-técnica: PowerShell, Bash, Python

      Esto permite:

      • Hablar con precisión
      • Comparar ataques distintos
      • Decir “qué pasó” sin folklore

      Relación con el ciclo clásico

      Aquí ocurre la magia didáctica.

      Ciclo clásicoMITRE ATT&CK
      ReconocimientoReconnaissance
      EnumeraciónDiscovery
      ExplotaciónInitial Access + Execution
      Post-explotaciónPersistence, Privilege Escalation, Lateral Movement, Collection
      ReporteDocumentar técnicas ATT&CK

      El ciclo clásico es pedagógico.
      MITRE ATT&CK es analítico y profesional.


      Evita frases como:

      • “Me hackearon con un virus”
      • “Usaron Metasploit”
      • “Fue un ataque raro”

      Y las sustituye por:

      • “T1059 – ejecución mediante intérprete de comandos”
      • “T1003 – dumping de credenciales”
      • “T1021 – movimiento lateral vía SMB”

      Eso es lenguaje común entre Red Team, Blue Team y SOC.


      Red Team vs Blue Team

      MITRE ATT&CK es el campo de batalla compartido:

      • Red Team: qué técnicas usar
      • Blue Team: qué técnicas detectar
      • Purple Team: alinear ambos mundos

      Kali vive cómodo en el Red Team, pero ATT&CK es neutral.

      KALI LINUX: CLASIFICACIÓN DE HERRAMIENTAS

      A partir de aquí, Kali se entiende por categorías funcionales, no por listas caóticas.


      Reconocimiento pasivo (OSINT)

      Sin tocar el objetivo directamente.

      Herramientas clave:

      • whois
      • theHarvester
      • Maltego
      • Amass (modo pasivo)
      • dnsenum
      • subfinder
      • Google dorks (conceptual)

      Objetivo: aprender a sacar información sin levantar sospechas.


      Reconocimiento activo y escaneo

      Aquí ya “tocamos” el sistema.

      Herramientas clave:

      • nmap (bloque enorme, merece varias clases)
        • Descubrimiento
        • Puertos
        • Servicios
        • Scripts NSE
      • masscan
      • netdiscover
      • arp-scan

      Objetivo: mapear superficie de ataque.


      Enumeración de servicios

      Saber qué versión, qué fallo y qué puerta está abierta.

      Por servicios:

      • HTTP/HTTPS:
        • whatweb
        • nikto
        • dirb, dirbuster, gobuster
      • SMB:
        • enum4linux
        • smbclient
      • FTP:
        • ftp, nmap ftp-*
      • DNS:
        • dig
        • dnsrecon

      Objetivo: transformar “puertos abiertos” en vulnerabilidades reales.


      Análisis de vulnerabilidades

      Antes de explotar, se evalúa.

      Herramientas:

      • nikto (web)
      • searchsploit
      • Introducción a CVE, CVSS
      • Relación versión → exploit

      Objetivo: no disparar a ciegas.


      Explotación

      Aquí empieza lo serio

      Herramientas:

      • Metasploit Framework
        • exploits
        • payloads
        • sesiones
      • Explotación manual (conceptual)
      • Uso responsable y controlado

      Objetivo: entender cómo se compromete un sistema, no solo ejecutar exploits.


      Post-explotación

      Una vez dentro… ¿ahora qué?

      • Enumeración interna
      • Escalada de privilegios
      • Persistencia (conceptual)
      • Exfiltración (conceptual)
      • Limpieza de rastros (ética y teoría)

      Herramientas:

      • Módulos de Metasploit
      • Scripts básicos

      Objetivo: comprender el impacto real de una intrusión.


      Ataques a credenciales

      Uno de los bloques favoritos de los alumnos.

      Herramientas:

      • hydra
      • john
      • hashcat
      • Diccionarios
      • Tipos de hash

      Objetivo: demostrar por qué las contraseñas débiles son el eslabón roto.


      Redes inalámbricas

      Siempre motiva mucho.

      Herramientas:

      • aircrack-ng
      • airodump-ng
      • aireplay-ng
      • Conceptos:
        • WPA/WPA2/WPA3
        • Handshake
        • Diccionarios

      Objetivo: entender por qué el WiFi mal configurado es un desastre.


      Sniffing y análisis de tráfico

      Ver lo invisible.

      Herramientas:

      • tcpdump
      • wireshark
      • Filtros básicos
      • Captura de credenciales en claro

      Objetivo: aprender a leer la red como si fuera texto.


      13. Ingeniería social (teórica)

      Con cuidado y ética.

      • Conceptos
      • Casos reales
      • Phishing (solo teórico o laboratorio controlado)

      Objetivo: entender que el humano es el vector más vulnerable.


      Automatización y scripting en Kali

      Pensar como profesional.

      • Bash básico para pentesting
      • Python para automatizar tareas
      • Uso de herramientas encadenadas

      Objetivo: dejar de ser “usuario de herramientas” y pasar a operador.


      Documentación y reporting

      El ataque no vale nada sin informe.

      • Evidencias
      • Capturas
      • Explicación técnica
      • Recomendaciones de mitigación
      • Informe ejecutivo vs técnico

      Objetivo: cerrar el ciclo profesional.